بهروزرسانی هرزنامه Google در اوت 2026 – محتوای بسیار توهینآمیز، محتوای هوش مصنوعی، محتوای برنامهای، شرکای نازک و موارد دیگر [Case Studies]

گوگل در 18 آگوست 2026 پس از انتشار یکی از آن ها در پایان ژوئن، یک به روز رسانی هرزنامه دیگری را منتشر کرد. به عنوان یادآوری، زمانی که گوگل متوجه شود سایت هایی که از تاکتیک های هرزنامه استفاده می کنند از طریق سیستم رتبه بندی اصلی خود رتبه خوبی دارند، ممکن است به روز رسانی های اسپم خاصی را منتشر کند. میتوانید بهروزرسانیهای هرزنامه را بهعنوان «وصلههای» برای مقابله با هرزنامههایی که از طریق شکافها عبور میکنند، در نظر بگیرید. و با توجه به اینکه بسیاری از شرکتها در حال حاضر از تاکتیکهای مخاطرهآمیز برای پخش قابلیت مشاهده جستجوی هوش مصنوعی مانند ChatGPT، AI Overviews و موارد دیگر استفاده میکنند، هیچ کمبودی در هرزنامه در وب وجود ندارد.
انتشار بهروزرسانیهای هرزنامه معمولاً زمان زیادی طول نمیکشد و بهروزرسانی آگوست 2026 نیز تفاوتی نداشت. بهروزرسانی بهطور کامل بیش از دو روز طول کشید. گوگل اعلام کرد که این به روز رسانی در ساعت 4:51 صبح به وقت شرقی در 21 اوت 2026 به پایان رسید. اما فریب انتشار کوتاه را نخورید. به روز رسانی هرزنامه برای کسانی که تحت تأثیر قرار گرفتند وحشیانه بود و بر اساس به روز رسانی کاهش زیادی داشت.
از زمانی که عرضه در 21 آگوست به پایان رسید، تعدادی از سایتها را پیدا کردم که به شدت از بین رفتهاند، و همچنین چند شرکت تماس گرفتم که گفتند تحت تأثیر قرار خواهند گرفت. بنابراین بین تحقیقاتم و بازدیدهای بهروزرسانی هرزنامه تأیید شده، از آسیبهای وارده عبور کردم تا ببینم Google با این بهروزرسانی هرزنامه چه کاری انجام داده است.
همچنین مهم است که توجه داشته باشید که وقتی سایتی تحت تأثیر قرار میگیرد، ممکن است روی سطوحی از جمله بررسیهای هوش مصنوعی و حالت هوش مصنوعی بیفتد. بنابراین بله، جستجوی هوش مصنوعی تحت تأثیر قرار گرفته است. و وقتی ChatGPT پاسخهای خود را از طریق Google ارائه میکند (که ممکن است رخ دهد)، آنگاه سایتها نیز میتوانند در آنجا سقوط کنند.
در زیر به چهار مورد کور نگاه خواهم کرد. توجه داشته باشید که هدف من حذف هیچ شرکت آسیب دیده نیست. در عوض، میخواهم آنچه را که در مورد هرزنامه میبینم به اشتراک بگذارم تا شرکتها بتوانند به وضعیت رسیدگی کنند و بهبود یابند. و بله، سایت ها می توانند از به روز رسانی هرزنامه ها بازیابی شوند. به زودی در مورد آن بیشتر صحبت خواهم کرد.
توقف اول، خط مشی هرزنامه گوگل:
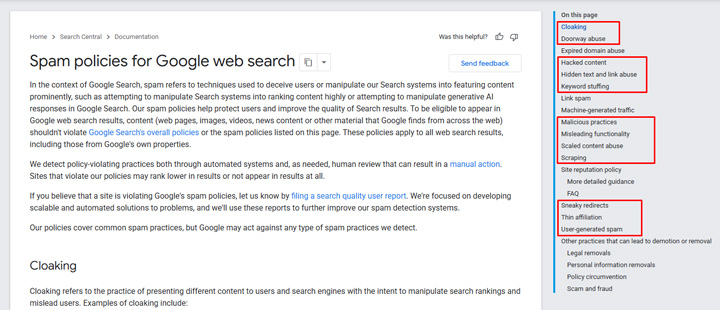
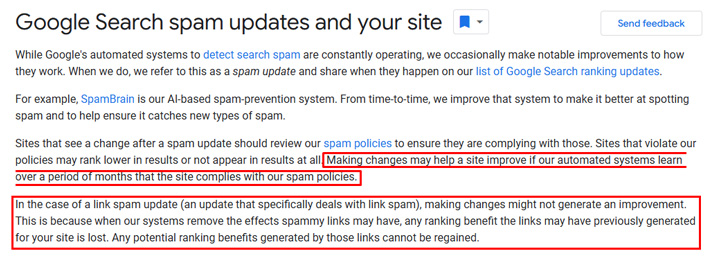
همانطور که با پستهای قبلی در مورد بهروزرسانیهای هرزنامه انجام دادهام، مهم است که خطمشی هرزنامه Google را مرور کنید تا ببینید سایت شما ممکن است یک خطمشی خاص (یا چند مورد) را در کجا نقض کند. توجه داشته باشید، اتصال هرزنامه بهروزرسانیها جداگانه هستند، بنابراین بهروزرسانی هرزنامه آگوست 206 هرزنامه پیوند را هدف قرار نداد. بر این اساس، من نگاهی دقیق به خطمشیهای Google در رابطه با محتوا خواهم داشت. برای مثال، من خطمشیهای مربوط به «سوءاستفاده گسترده از محتوای»، «وابستگی ناچیز»، «سوءاستفاده از ورود به سیستم»، «حذف»، «هرزنامههای تولید شده توسط کاربر» و سایر خطمشیهای مرتبط با محتوا را بررسی میکنم.
و اگر من را در X یا LinkedIn دنبال کنید، میدانید که من در مورد افزایش محتوای تولید شده توسط هوش مصنوعی چه احساسی دارم… هک، من عبارت “Mt. AI” را ابداع کردم. ناگفته نماند که هنگام مقیاس بندی محتوای تولید شده با هوش مصنوعی یا استفاده از محتوای برنامه ای بسیار مراقب خواهم بود. در زیر بیشتر در مورد این موقعیت ها توضیح خواهم داد.
بازیابی از بهروزرسانیهای هرزنامه: بله، این امکان وجود دارد.
همانطور که قبلا بارها به اشتراک گذاشته ام، شما می تواند بازیابی بهروزرسانیهای اسپم قبلی در طول زمان. این در صورتی است که شما به هرزنامه در سایت خود آدرس می دهید، از ادامه ارسال هرزنامه خودداری کنید و گوگل این را برای مدت طولانی (معمولا ماه ها) مشاهده می کند. من قبلاً در مورد بازیابی بهروزرسانیهای هرزنامه در رسانههای اجتماعی به اشتراک گذاشتهام. بنابراین بله، ممکن است اتفاق بیفتد.
حال که مقدمه تمام شد، به سراغ مطالعات موردی می رویم.
مورد اول: محتوای برنامهریزی شده و تولید شده با هوش مصنوعی در بخش Ultra-YMYL
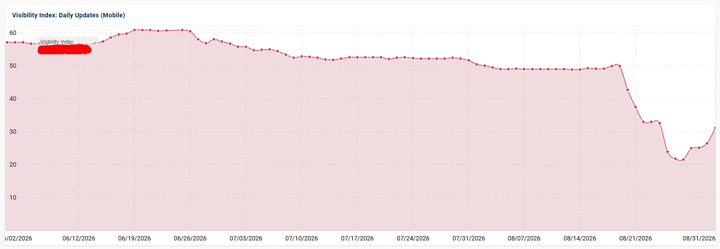
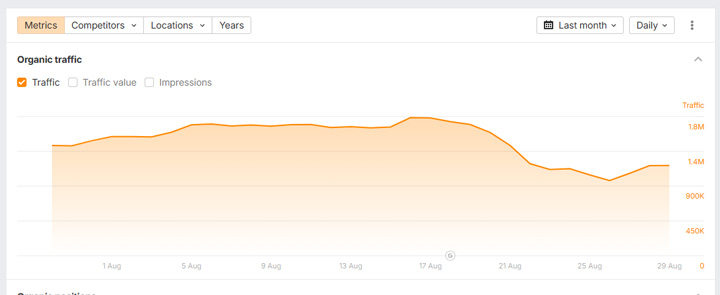
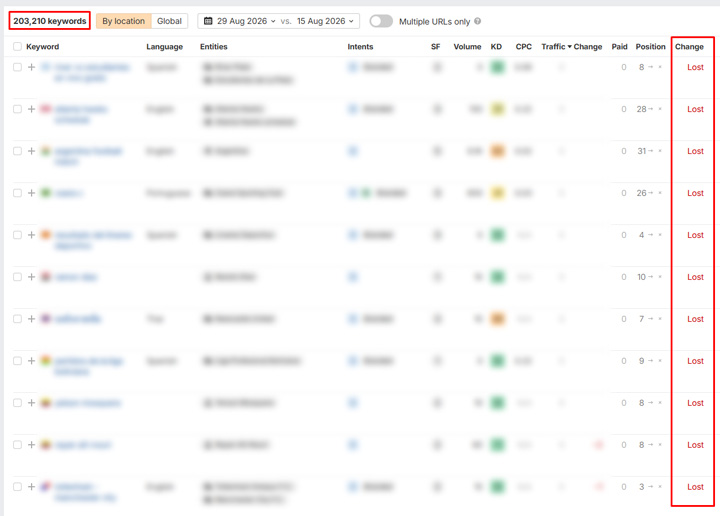
اولین سایت در طاقچه ultra-YMYL است و توسط به روز رسانی هرزنامه مورد ضربه قرار گرفت. این سایت برای بیش از 200000 پرس و جو بر اساس به روز رسانی رتبه بندی خود را از دست داد (نه تنها رتبه بندی ها کاهش یافت، بلکه کاملاً از دست رفت). وقتی به این قطره ها می پردازید، می توانید مقیاس گسترده ای را از طریق محتوای برنامه ای و در سراسر کشورها مشاهده کنید.
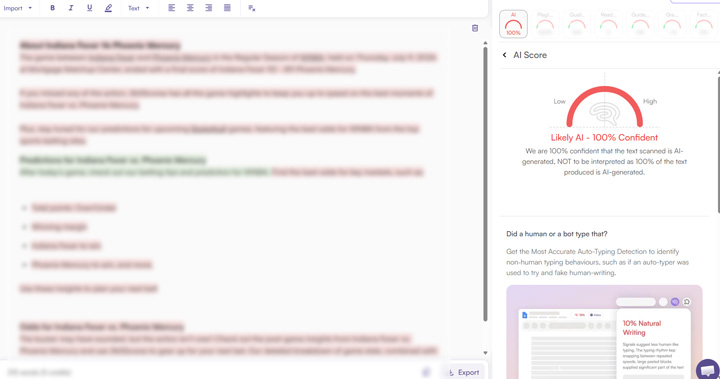
اما به همین جا ختم نمی شود. من بخش هایی از محتوای تولید شده توسط هوش مصنوعی را در این صفحات می بینم. صفحاتی را تصور کنید که حاوی محتوای برنامهریزی زیادی هستند و تنها محتوای دیگر 100% با هوش مصنوعی تولید شده است. بنابراین این یک هیولای دو سر است که هم بر اساس محتوای برنامهریزی شده و هم مبتنی بر هوش مصنوعی است. و برای تکرار، این یک طاقچه فوق العاده YMYL است. خوب نیست
مورد دوم: Thin Affiliate (Amazon) و محتوای تولید شده توسط AI
سایت بعدی که پوشش می دهم با به روز رسانی هرزنامه آگوست 2026 ضربه بزرگی خورد. و هنگام حفاری در قطره، به راحتی می شد فهمید که مشکل چیست. و این چیزی است که صاحبان سایت برای مدت طولانی با من تماس گرفته اند. به عنوان مثال، من این را در طول قرون وسطی پاندا (حدود 2011-2014) بسیار دیدم.
کل سایت یک راه اندازی غول پیکر وابسته به آمازون بود، اما کاملاً برنامه نویسی شده بود (کلید در دست). بنابراین سایت به صورت برنامه نویسی دسته ها و صفحات محصول را بر اساس داده های آمازون ایجاد کرد و سپس به سادگی با پیوندهای وابسته به آمازون پیوند داد. هک، تعدادی از دسته ها به دلایلی حتی تصاویر محصول را نداشتند. این یک لیست بزرگ از پیوندهای محصول بدون هیچ تصویری بود. گوگل این وضعیت را در خط مشی هرزنامه خود به عنوان “پیوند نازک” فهرست می کند.
علاوه بر این، محتوای زیادی در پایین لیستهای دستهبندی یا محصولات وجود داشت، و این به احتمال 100٪ محتوای هوش مصنوعی بازگشت. بنابراین دوباره ترکیبی از محتوای برنامه نویسی و هوش مصنوعی وجود دارد.
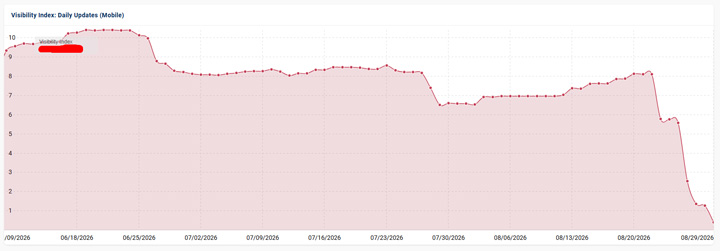
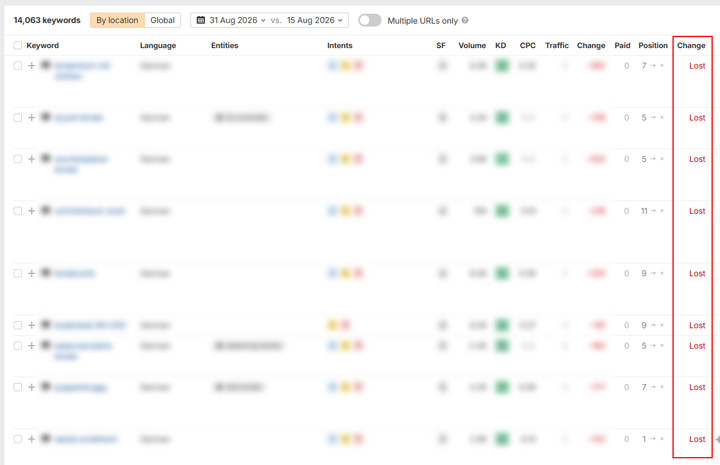
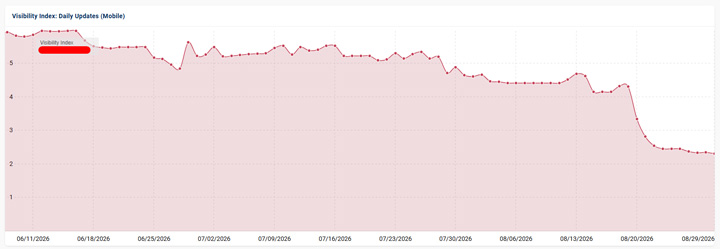
اگر کسی بتواند سایتی را به صورت برنامهنویسی و تقریباً بدون هیچ ورودی انسانی راهاندازی کند، چه ارزشی دارد؟ یعنی تمام محتوا در مقیاس از آمازون استخراج می شود و هر کسی می تواند این را تنظیم کند. باز هم، من دیده ام که سایت های زیادی مانند این در طول زمان شکست می خورند. این سایت بر اساس آپدیت اسپم بیش از 14 هزار درخواست را از دست داد. باز هم او نه تنها از رتبه نزول کرد بلکه کاملاً باخت.
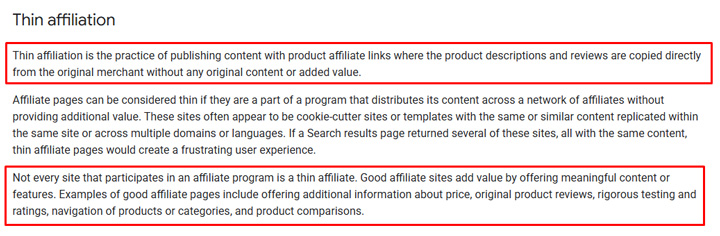
در اینجا چیزی است که گوگل آن را “وابستگی ضعیف” می داند:
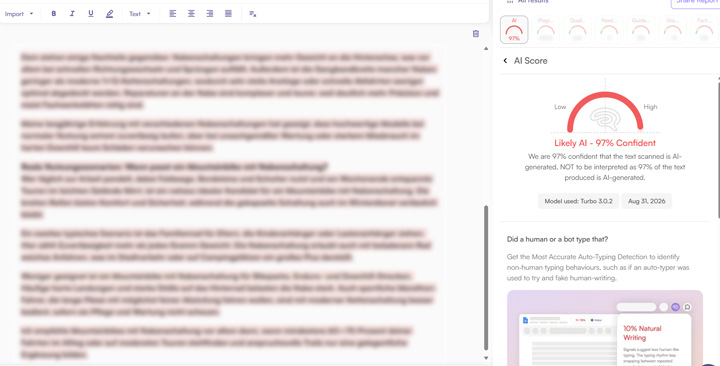
برای مقادیر زیادی متن اضافه شده به پایین صفحات، احتمال بسیار بالایی از محتوای تولید شده توسط هوش مصنوعی (معمولاً 97٪ +) را نشان می دهد.
در مورد بهبودی، این یکی از مواردی است که بهبودی می تواند بسیار دشوار باشد. مگر اینکه مالک سایت به طور کامل نحوه راه اندازی، اجرا و غیره سایت را تغییر دهد، مطمئن نیستم که بتواند بازیابی شود.
مورد سوم: سوء استفاده گسترده از محتوا، محتوای برنامهای اما با عنصر انسانی
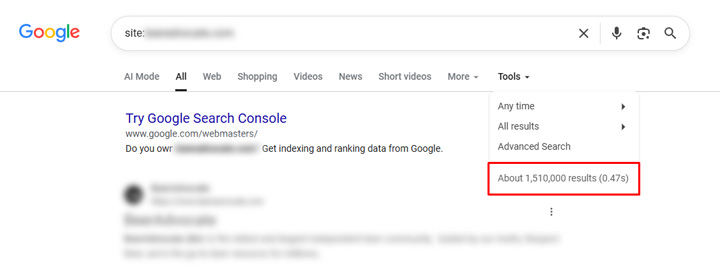
مورد بعدی که در نظر خواهم گرفت مورد جالبی است. این سایت دارای بیش از 1.5 میلیون URL ایندکس شده است و قطعاً برای من تحت “سوء استفاده گسترده از محتوای” قرار می گیرد. اما به غیر از این، UX وحشتناک است، هزاران تبلیغات تهاجمی وجود دارد، و به نظر من به سختی می توان در سایت پیمایش کرد. این به شدت برنامه ای است، اما یک عنصر انسانی در آن وجود دارد. این سایت برای محصولات خاصی محتوا ارائه می دهد، بنابراین سعی می کند جستجوی آن محصول را با صفحه برنامه حاوی اطلاعات مطابقت دهد.
برای بسیاری از صفحات، ارزش افزوده ای وجود ندارد. این فقط یک عکس و اطلاعاتی است که می توانید در هر کجای وب پیدا کنید. اما دوباره چندین بخش در سایت وجود دارد و یک عنصر انسانی در آن وجود دارد (UGC که قانونی به نظر می رسد).
با این حال، بیشتر محتوا در قسمت برنامهنویسی سایت قرار دارد (حدود 85 درصد از صفحات ایندکس شده در آنجا هستند). بنابراین از منظر «نمایه سازی کیفیت»، این یک آمار مهم است. همچنین سابقه طولانی در مورد سایت وجود دارد و من می توانم ببینم که مشکلات از کجا آمده است … من در مورد آن زیاد وارد جزئیات نمی شوم، اما می توانم ببینم که چگونه و چه زمانی سایت از ریل خارج شد.
همچنین، آپدیت هرزنامه بر بخش ها (در سطح سایت) تأثیر داشت. این دلیل دیگری است که چرا نمی خواهید با به روز رسانی هرزنامه ضربه بخورید. کل دامنه می تواند تحت تأثیر قرار گیرد، شبیه به یک به روز رسانی بزرگ. مراقب باشید
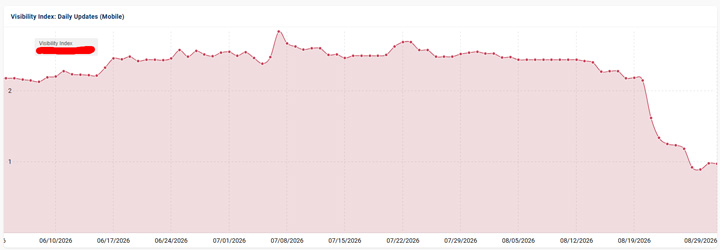
همچنین احساسات منفی کمی در مورد سایت در وب وجود دارد. به نظر می رسد این از تغییرات آب و هوایی است که قبلاً ذکر کردم.
مورد چهارم: سوء استفاده از محتوای عظیم و عملکرد گمراه کننده در یک سایت فوق تهاجمی
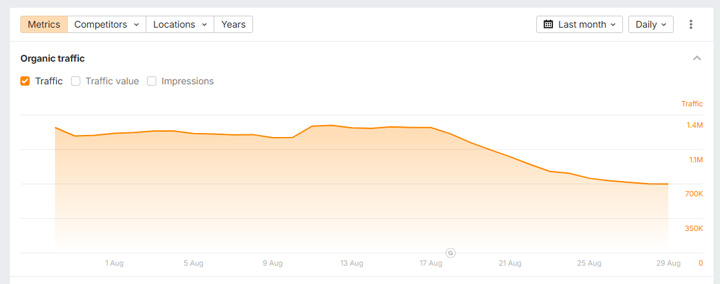
این فاجعه آمیزترین مثالی است که من بر اساس به روز رسانی هرزنامه اوت دیده ام. این سایت به بیش از 250000 URL مقیاس شده است، در یک جایگاه پرخطر قرار دارد (حداقل) و سپس سایت کاربران را به سایت های خطرناک دیگر زمانی که کاربران اقدامی انجام می دهند. بنابراین این سایت ممکن است چندین خط مشی هرزنامه را نقض کند که باعث کاهش قابل توجه در دید شده است.
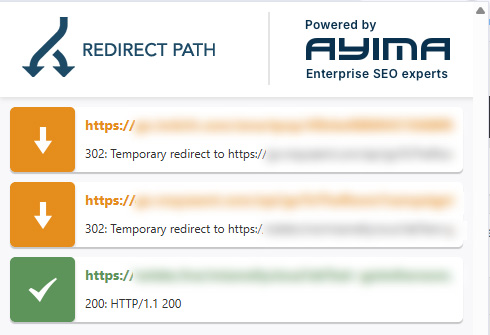
به عنوان مثال، محتوای سایت به گونه ای مقیاس بندی شده است که صفحات بسیاری را پوشش می دهد که برخی از افراد (متاسفانه) به دنبال آن هستند. بسیاری از صفحات شامل چیزی نیستند که کاربران واقعاً به دنبال آن بودند (خوشبختانه)، اما اگر یکی از پیوندهای اصلی صفحه کلیک شود، کاربران به سایت دیگری هدایت می شوند که حتی از سایت اصلی تهاجمی و مخاطره آمیزتر است. عالی به نظر می رسد، درست است؟
صادقانه بگویم، من تعجب می کنم که سایت در این مرحله از فهرست خارج نشده است، اما حداقل به روز رسانی هرزنامه، دید آن را بسیار کاهش داده است. از نظر پرس و جو، سایت در رتبه بندی افت می کند یا به طور کلی رتبه بندی را برای نزدیک به 25000 پرس و جو از دست می دهد (بخش قابل توجهی از تعداد کل پرس و جوهایی که تاکنون برای آنها رتبه بندی شده است).
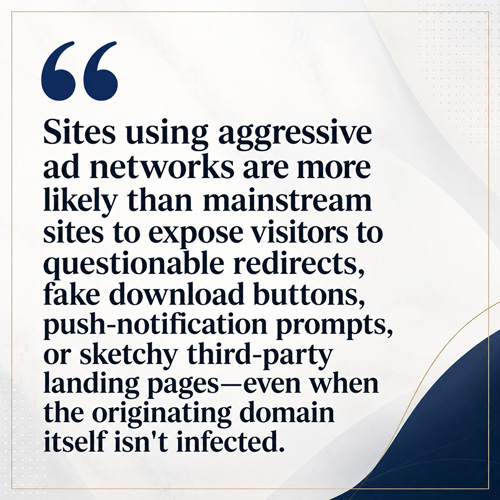
و با جستجوی عمیقتر با هوش مصنوعی برای بررسی شهرت سایت، اینکه آیا کاربران آن را گزارش کردهاند، آیا فعالیت مخربی در آنجا وجود داشته است، چیزهای بسیار جالبی از گذشته پیدا کردم. میتوانید نقل قولی از نظرسنجی را بر اساس شبکههای تبلیغاتی که سایت پشتیبانی میکند، مشاهده کنید که گویای همه چیز است.
توصیه هایی برای صاحبان سایت آسیب دیده:
برای صاحبان سایتهایی که تحت تأثیر بهروزرسانی هرزنامههای اوت گوگل (یا هر بهروزرسانی هرزنامهای) قرار گرفتهاند، مهم است که اقدامات لازم را برای پاکسازی سایت انجام دهند و سپس ادامه دهند. اگر تغییراتی ایجاد نکنید، این احتمال وجود دارد که سایت اصلاً بازیابی نشود. در اینجا چند نکته برای صاحبان سایتی که از به روز رسانی هرزنامه انصراف داده اند آورده شده است:
- با هرزنامه به شدت برخورد کنید. خطمشیهای هرزنامه Google را مرور کنید، مکانهایی را که سایت شما ممکن است آنها را نقض کرده باشد شناسایی کنید و هرزنامهها را پاک کنید.
- ارسال هرزنامه را متوقف کنید و چنین چیزی را در آینده اعمال نکنید. گوگل برای بازیابی نیاز به دیدن یک سایت تمیز برای مدت طولانی دارد.
- پس از پاک شدن نقطه، به حرکت رو به جلو ادامه دهید استراتژی صحیح. اجازه ندهید وب سایت بدون حرکت رو به جلو در آنجا بنشیند. محتوای عالی منتشر کنید، یک تجربه کاربری عالی ارائه دهید، به مرور زمان منشن ها و لینک ها را به دست آورید و به روش های قدیمی خود برنگردید.
- در مورد بازیابی، گوگل توضیح داد که ممکن است ماه ها پس از ایجاد تغییرات قابل توجه طول بکشد تا یک سایت بتواند از به روز رسانی هرزنامه بازیابی شود. و این دقیقاً همان چیزی است که من در این زمینه دیده ام. سایتها میتوانند از بهروزرسانیهای هرزنامه بازیابی شوند، اما برای تمیز کردن سایت و سپس ادامه کار، کار زیادی لازم است. من چندین بار در گذشته بازیابی بهروزرسانی هرزنامه را پوشش دادهام. میتوانید یک توییت اخیر را در زیر ببینید که در آن من یک مثال عالی از لیلی رائه به اشتراک گذاشتم.
خلاصه: بهروزرسانی هرزنامه گوگل در اوت ۲۰۲۶ برای کسانی که تحت تأثیر قرار گرفتهاند بیرحمانه بود.
امیدوارم چهار مطالعه موردی که پوشش دادم به شما کمک کرده باشد که بیشتر در مورد آنچه گوگل با بهروزرسانیهای هرزنامه به دست میآورد، بفهمید. باز هم، شرکتهای زیادی در حال حاضر از تاکتیکهای خطرناک برای مشاهده جستجوی بازی با هوش مصنوعی استفاده میکنند، بنابراین «سوء استفاده از محتوا در مقیاس» (بهویژه از طریق محتوای تولید شده توسط هوش مصنوعی) اخیراً افزایش یافته است. اما فقط این نیست… من محتوای برنامهای، محتوای ظریف وابسته و فعالیتهای مخرب را پوشش دادهام.
بنابراین، اگر در ماه آگوست تحت تأثیر بهروزرسانی اسپم قرار گرفتید، نکاتی را که در این پست ارائه کردم را دنبال کنید و به اسپمها رسیدگی کنید. سپس در طول زمان با استراتژی درست به جلو حرکت کنید. این راه رو به جلو است. موفق باشید
جی جی